
内部統制体制
コーポレート・ガバナンス
はじめに
当社は、2006年4月26日開催の取締役会において、会社法第416条第1項第1号ロおよびホに掲げる当社およびソニーグループの内部統制およびガバナンスの枠組みに関する事項 (損失の危険の管理に関する規程その他の体制およびソニーグループの業務の適正を確保するための体制を含む) につき、現体制を確認の上、かかる体制を継続的に評価し、適宜改善することを決議しました。また、2009年5月13日および2015年4月30日開催の取締役会において、かかる体制を改定・更新し、2026年5月8日付の取締役会決議により、現体制がかかる体制に沿っていることを確認の上、引き続き継続的に評価し、適宜改善することを確認しました。 2026年5月8日付の取締役会決議において確認された内容およびその運用状況については、以下のウェブサイトで公開しています。
上記取締役会決議に基づく主な体制の概要については以下をご参照ください。
財務報告にかかる内部統制
当社の財務報告にかかる内部統制は、財務報告の信頼性および国際財務報告基準 (IFRS) に準拠した対外的な報告目的の財務諸表の作成に関する合理的な保証を提供するために整備および運用されています。
また、当社は、ソニーグループ本社機能の主要部分を所管する責任者により構成される組織横断的な運営委員会を設置しており、当該運営委員会は、内部統制に関する必要な文書化・内部テスト・評価などのグローバルな活動を監督・評価しています。そして、評価の結果、CEOおよびCFOは、2026年3月31日時点におけるソニーグループにおける財務報告にかかる内部統制は有効であるとの結論に至っています。
情報開示体制
当社は公開会社であり、その株式は日本および米国の証券取引市場に上場されています。そのため、ソニーグループは、これらの国の証券関連諸法・規則に従い、さまざまな情報を公開する義務を負っており、ソニーグループは情報開示に関する全ての法令・規則を遵守していきます。また、当社は、株主や投資家との信頼関係を醸成し、企業価値の最大化を図るために、適時かつ公正な情報開示を行うこと、正確な情報を分かりやすく表現すること、開示情報の充実を図ることをIR活動の基本方針としています。これらを実現するための具体的な取り組みとして、「会社情報の適時開示に関する統制と手続き」を構築しています。東京証券取引所、米国証券取引委員会、その他の管轄機関への提出や届出、あるいはソニーグループとして行うその他の情報公開に携わるソニー役員・社員は、情報開示を、十分な内容で、公正、正確、適時かつ理解しやすく、また「会社情報の適時開示に関する統制と手続き」に準拠したものにする必要があります。かかる情報開示の過程において情報を提供するソニー役員・社員も自己の提供する情報について同様の責任があります。
上記「会社情報の適時開示に関する統制と手続き」の一部として、主要なビジネスユニット、子会社、関連会社および社内部署から潜在的重要事項の報告を受け、ソニーグループにとっての重要性に照らして開示を検討する仕組みを構築しています。この仕組みの設計・運営と適正な財務報告の担保に関し、ソニーグループの本社機能の一部を所管する責任者により構成される「ディスクロージャーコミッティ」という諮問機関が設置されており、CEOおよびCFOを補佐しています。
当社の情報開示体制の詳細については、当社のコーポレートガバナンス報告書「V その他 2.その他コーポレート・ガバナンス体制等に関する事項」もあわせてご参照ください。
リスク管理体制
ソニーグループの各ビジネスユニット、子会社、関連会社、社内部署は、それぞれの担当領域において定期的にリスクを検討・評価し、損失のリスクの発見・情報伝達・評価・対応に取り組んでいます。
当社の執行役を含む上級役員は、自己の担当領域において、ソニーグループに損失を与えうるリスクを管理するために必要な体制の整備・運用を推進しています。
また、グループリスク管理を担当する執行役は、関連部門による活動を通じて、ソニーグループのリスク管理体制の整備・強化に取り組んでいます。
投資家の判断に重要な影響を及ぼす可能性のあるリスクとしては、例えば、「競合他社との競争激化による優位性および収益力の低下」「各国の法規制を遵守するための新たなコストの発生」「各国の貿易制限、経済制裁措置などによるグローバルな事業展開への影響」「長期性資産の減損損失の計上」「新技術や配信プラットフォームの普及による消費行動の変化」などがあると考えています。
危機管理体制
リスク管理のひとつの側面は、危機が起こった際に適切に対応すること、またそのような危機に対する適切な準備をすることにあります。ソニーグループでは、ソニーグループが直面する問題に最も近いビジネスレベルや事業レベルでの危機管理や事業継続活動が必要となります。いくつかの問題は、ソニーグループ全体に大きな影響を及ぼす可能性があるため、多様化するリスクに対して、当社は、ソニーグループ全体での横断的な対応を必要に応じて実行できるよう、グループ危機管理体制を敷き、ソニーグループとして迅速かつ適切な危機管理を行える仕組みを構築しています。
事業継続計画 (BCP:Business Continuity Plan) にかかる体制
ソニーグループでは、地震などの自然災害だけでなく、さまざまな事故や災害などによる事業中断リスクを低減するため、各事業において、リスクを特定・分析・評価し、サプライチェーン全体にわたるリスクマネジメント強化の視点から事業継続計画の強化に取り組んできました。
2011年の東日本大震災やタイの洪水、2016年に発生した熊本地震において、エレクトロニクス事業にも大きな影響が発生しました。しかしながら、これまでの事業継続対策を推進してきた経験を生かし、トップマネジメントをはじめ全社一丸となって対応することができ、生産中断の影響を最小限にとどめることができました。熊本地震の復旧活動で得た知見については、日本の産業界全体の競争力強化とサプライチェーン強化に貢献するため、業界団体を通じて関連企業や地元企業などと共有しました。
新型コロナウイルス感染症に対しても、2019年度中にソニーグループ危機管理体制を立ち上げ、安全確保や感染拡大防止を最優先にした上で、事業への影響を最小限にとどめるための対応を迅速に行いました。その際には独自のガイドラインを策定し、それに沿った対策の実施および備蓄品の支援などによる国内外での連携が事業継続につながりました。
本社では、首都直下地震などの大規模災害に備え、組織横断的な危機管理体制の構築と継続的な改善に取り組んでいます。また、ソニーグループの各事業の危機管理・事業継続計画のレビューを通じて実効性向上を図るとともに、重大なインシデントや事業中断に備えた規程・体制を整備し、グループ全体のレジリエンス強化に取り組んでいます。
さらに国内外の各事業においても、事業中断による影響を極小化するために、規程に基づき各々危機管理・事業継続計画を策定・管理しています。また関連する会社、組織が連携を強化し、実践的な訓練を実施するなど、早期復旧の強化につながる取り組みを継続して行っています。
ソニーグループでは、事業継続計画を経営上の重要な施策と位置づけ、今後もサプライチェーンのリスクマネジメント強化など、有効かつ実践的な対応策を継続的に全社で取り組んでいきます。
建物・設備に関する事業中断リスク低減の主な取り組み
地震への対策
熊本地震の教訓を踏まえ、社員の安全確保に不可欠な耐震対策について、国内ソニーグループ会社を対象とした指針を定めています。指針策定にあたっては、立地ごとに想定される地震波を見直した上で、シミュレーションに基づくリスク評価を実施しています。指針で定める耐震対策の対象には、建築躯体やユーティリティ設備だけでなく、天井材などの非構造部材も含めることで、地震時の安全性向上を図り、特に優先度の高い安全対策から順次実施しています。
火災への対策
建物や設備の火災早期発見・延焼拡大防止などの仕様について、ソニーグループのグローバル指針を定めています。この指針に基づき、国内外の製造事業所などでは毎年セルフチェックを行うとともに、定期的に本社担当部門による現地調査を受けることで、適合性確認を実施しています。これらを通じた課題抽出・改善計画立案などのPDCAサイクルを確立することで、リスク低減を実現しています。
水害への対策
気候変動要素に対して水害被害リスクが高い拠点に対して調査を実施しました。今後状況に応じて被害軽減および早期復旧のための事前対策を講じていきます。
事業中断リスク低減の推進事例
半導体開発拠点:浸水リスク低減として防水壁の建築
ソニーセミコンダクタソリューションズ株式会社厚木テクノロジーセンターでは、2024年までに、浸水防止対策として全長1.4kmの防水壁を設置しました。
厚木テクノロジーセンターでは、CMOSイメージセンサーをはじめとする半導体関連製品の研究、開発、設計を行っています。同センターの東側には一級河川である相模川が流れており、想定雨量を超えた大雨が発生し、上流にある堤防が決壊すると、同センターは浸水被害を受ける可能性があります。また、都市の処理能力を超える降雨が発生した場合、内水氾濫被害が想定されます。これらのリスクに対処するため、防水壁を設置することで浸水被害を防止しています。内水は共同溝を通じて構外へ排水される仕組みになっており、この対策により水害リスクの大幅な低減を実現しています。

半導体製造事業所:免震構造の導入・火災リスク低減の取り組み
ソニーセミコンダクタマニュファクチャリング株式会社長崎テクノロジーセンターでは、2023年に完成した増設棟において、ソニーグループの製造事業所としては初めて、免震構造を採用しました。この免震システムは、複数の免震装置を組み合わせたハイブリッド免震構造で、地震動対策と半導体工場に必要不可欠な微振動制御を同時に実現しています。
また、同増設棟においては、NFPA規格※などに準拠したスプリンクラー、超高感度煙検知システム、外壁・排気ダクトの不燃化、特高受電変圧器間の耐火壁設置を行っています。
- ※NFPA規格:NFPA (National Fire Protection Association:全米防火協会) が策定している防火に関する規格

サイバーセキュリティ
多くの企業と同様、ソニーグループは急速に巧妙化するサイバーセキュリティ上の脅威に直面しており、情報セキュリティの重要性は増し続けています。近年、グローバル企業が保有する情報システムの侵害を狙う悪意のある第三者は、その数が増えているだけでなく、攻撃方法はより高度になってきています。ソニーは、企業の財務的な成果の達成のみならず、株主、顧客、社員、サプライヤーおよびビジネスパートナーを含む各ステークホルダーからの信頼を維持するために、サイバーセキュリティが重要であることを認識しています。こうした現状に対応し、お客様の信頼に応え続けるため、ソニーグループは情報セキュリティプログラムの維持および継続的な強化に取り組んでいます。
リスク管理および戦略
ソニーは、リスク管理フレームワークの一環として、情報セキュリティプログラムを維持し、また向上させていく努力を継続して行っています。このプログラムは、ソニーグループ全体に対して適用され、サイバーセキュリティリスクの管理およびガバナンスにかかるフレームワークを含む内規および基準、ならびに世界的に認められた業界のベストプラクティスおよび基準に基づきソニーが策定したガイダンスに則って実施されています。これらの内規は、ソニー内における情報セキュリティにかかる責任について規定するとともに、ソニーおよびソニーの保有するシステムや情報に対するサイバーセキュリティリスクの評価および管理に関して役員および社員が遵守すべき行動や手順についての要点を定めています。これらの内規は、サイバーセキュリティにかかる脅威、リスク、技術、法令および規制の動向や環境変化に対してソニーが効果的に対応していくことができるよう構築されています。ソニーは、こうした環境変化に対応するため、これらの内規を必要に応じて修正しています。
仮に、ソニーのサイバーセキュリティリスク管理のための施策がサイバーアタックにより破られた場合、ソニーは、情報セキュリティプログラムに規定されたインシデント対応計画およびエスカレーションプロセスにしたがって対応します。対応プロセスの中には、当該インシデントが重大なものであるか否かについての評価が含まれ、かかる評価は、インシデント対応中に判明した新たな事実関係に応じて見直されます。重大なインシデントに該当しうると評価された案件については、ソニーの経営層に対してエスカレーションされ、また、3名の情報セキュリティ担当取締役に対しても報告されます。
2025年度において、ソニーは複数のサイバー攻撃の被害を受けました。これらのインシデントはいずれも重大とは評価されず、また、ソニーの事業戦略、業績または財政状態に対して重大な影響を及ぼすことはありませんでした。ただし、将来発生するインシデントが同様の結果となる保証はありません。
また、ソニーは、ソニーにサービスおよび製品を提供する会社やソニーの情報を保持し、またはソニーのシステムや情報に電子的にアクセスする会社を含む第三者にかかるサイバーセキュリティのリスクを特定、管理するための内規および手続を確立しています。かかる内規および手続には、第三者のサイバーセキュリティおよびプライバシープログラムを評価すること、契約締結の前提としてかかる評価結果を考慮すること、締結する契約中にサイバーセキュリティおよびプライバシーにかかる要件を含んだ条項を置くことなどが含まれます。
情報セキュリティプログラムの大部分はソニーの社員によって実施されていますが、ソニーは、情報セキュリティプログラムの強化およびサポートを目的として、必要に応じて、優れたサイバー対応専門家やコンサルタントなども活用して、組織体制や内規など、プログラムを各側面から評価し、改善することに役立てています。
情報セキュリティプログラムの構造およびガバナンス
ソニーの情報セキュリティプログラムは、上級役員であるソニーグループ チーフ・デジタル・オフィサー (以下「CDO」) およびソニーグループ グローバル・インフォメーション・セキュリティ・オフィサー (以下「GISO」) の責任のもと、実施されています。なお、GISOはCDOにレポートしています。
CDOおよびGISO主導のもと、ソニーグループ全体を横断して活動するグローバル情報セキュリティチームによるサポートを受けて、ソニーは、内規の規定するサイバーセキュリティリスクの管理およびガバナンスにかかるフレームワークを実施しています。ソニーの各事業セグメントには、エグゼクティブ・インフォメーション・セキュリティ・オフィサー (以下「EISO」) と称する情報セキュリティ責任者が設置されており、EISOは、GISOおよび各ビジネスユニットの経営層にレポートしています。EISOおよびEISO傘下のチームは、サイバーセキュリティリスクの評価および管理を含む、それぞれのビジネスユニットに応じた情報セキュリティプログラムの実施および運用に対する責任を負っています。GISOは、EISOと連携し、ソニーのサイバーセキュリティにかかるポリシーおよび規則が適用できているかどうかモニタリングしています。
現CDOは、ソニーグループにおいて、大規模ネットワーク製品・サービスの開発、技術的運用、事業運営の立ち上げや監督を行った経験を有し、その中で、情報セキュリティプログラムの実施・運用の監督も行っていました。また、現GISOは、40年以上にわたるサイバーセキュリティの経験を持ち合わせており、ソニー入社前は、米国・国防総省において、サイバーセキュリティ担当のデピュティ・チーフ・インフォメーション・オフィサー (同省において最高情報セキュリティ責任者に相当する役職) を、それ以前は、同省の国防情報システム局 (DISA) の情報保証最高責任者 (CIAE) などの役職を歴任しました。
ソニーグループのCEOは、CDOから定期的に報告を受けるとともに、GISOからは月次で報告を受けています。また、インシデント対応時には必要に応じて追加の報告を受ける他、CDOおよびGISOからは年間を通じ随時ブリーフィングを受けています。ソニーグループの各事業セグメントの責任者は、CDOおよびGISOからの月次報告に加え、各事業セグメントのEISOからも定期的なブリーフィングを受けています。
取締役会は、ソニーの情報セキュリティにかかるリスクや、重大なインシデント、方針および重要な取り組みを監督しています。取締役会は、情報セキュリティ担当の社外取締役からの報告を受けるとともに、CDOおよびGISOからも年に数回のブリーフィングを受けており、これらの事項についての議論を行っています。
下記の社外取締役3名が、CDOおよびGISOとの月次の会議やインシデント対応時の臨時でのコミュニケーションを通じて、ソニーの情報セキュリティにかかる取り組みを監督しています。
- 社外取締役のジョセフ・クラフトは、情報セキュリティ担当取締役に加え、監査委員会議長も務めています。
- 社外取締役のニール・ハントは、大規模な情報システム開発に関する豊富な経験を有しており、サイバーセキュリティに関するリスク管理の経験も持ち合わせています。
- 社外取締役のノラ・デンゼルは、シリコンバレーの企業で培われたITに関する豊富な経験を有しており、サイバーセキュリティに関するリスク管理の経験も持ち合わせています。
情報セキュリティの要となる社員研修
ソニーグループは機密情報とIT資産の保護に際して、社員の役割を非常に重視しています。情報セキュリティの脅威に対する社員の意識を高めるため、全社員に対して情報セキュリティをテーマとする定期的な研修を義務付け、インシデント報告の方法や、リスク低減のために避けるべき行動を学べるようにしています。また、フィッシング詐欺に関する研修も定期的に実施し、電子メールを起因とするサイバー攻撃の特定および回避方法について社員の理解度を確認しています。
監査委員会監査、内部監査、会計監査の体制および状況
監査委員会監査体制・状況
監査委員会は、法令および取締役会の制定による監査委員会規定に基づき、2025年度に7回開催した監査委員会での審議、ならびに、各監査委員の活動 (当社の執行役および使用人あるいは主要子会社の取締役・監査役・使用人の職務執行についての確認もしくは報告の受領、事業所往査など) および補佐役に行わせる活動 (重要な経営執行にかかる会議への陪席または会議資料の閲覧、上級役員の決裁書類などの閲覧など) を通じて、執行役および取締役の職務執行の監査を行いました。
監査委員会は、上記に加えて、内部監査部門およびソニーグループの内部統制を担当する各部門と連携して行う「組織監査」を行っており、監査委員会または適宜開催するその他の会議などを通じて上記各部門より定期的に報告を受け、また必要に応じて調査の依頼をし、その経過および結果について報告を受けています。なお、2025年度において内部統制部門との会合を7回、会計監査人との会合および書面報告を合計8回行いました。
2025年度に開催した監査委員会への個々の監査委員の出席状況については次の通りです。
| 氏名 | 開催回数※1 | 出席回数※1 |
|---|---|---|
|
ジョセフ・クラフト |
7回 |
7回 (100%) |
|
岸上 恵子※2 |
7回 |
7回 (100%) |
|
此本 臣吾 |
7回 |
7回 (100%) |
|
後藤 順子※3 |
4回 |
4回 (100%) |
- ※1開催回数および出席回数は、2025年度の1年間 (2025年4月1日から2026年3月31日まで) における回数です
- ※22025年度に監査委員として在籍した取締役のうち、岸上恵子氏は、2026年6月23日開催の定時株主総会終結の時をもって監査委員を退任しました
- ※3後藤順子は2025年6月24日開催の取締役会の決議により監査委員に選定されたため、開催回数および出席回数の記載は、他の監査委員と異なります
監査委員会における具体的な検討事項には、三様監査における監査計画の確認、各年度における重点監査項目の特定および監査、決算状況および決算関連開示書類の確認、内部統制システムの整備・運用状況の確認、財務報告監査およびSOX404条関連活動、内部監査活動の監査、会計監査人の報酬内容および決定プロセスの確認、会計監査人による監査の相当性の監査、会計監査人の評価が含まれます。これらに加え、上級役員およびその他の役員との面談を実施し、各事業および本社機能それぞれの担当領域における課題認識、リスク管理状況などについて報告を受け、対話を行っています。
2025年度の重点監査項目は、新経営体制下における注力領域とガバナンス体制、事業ポートフォリオの変化への対応、未適用の新たな基準書および開示基準への対応でした。前述の組織監査を通じて、以下の通り監査活動を実施しました。
(i) 新経営体制における注力領域とガバナンス体制
2025年4月1日付で就任した各チーフオフィサーと、新経営体制における注力領域とその進捗状況について対話を行いました。また、ビジネスCEOとの面談においては、急速に高まる事業環境の不確実性を踏まえ、担当領域において特に重要と認識される機会およびリスクについて議論するとともに、リスクへの迅速な対応ならびに各事業の収益構造の強化に向けた取り組みが進められていることを確認しました。
(ii) 事業ポートフォリオの変化への対応
金融事業のパーシャル・スピンオフについては、段階的に実施した会計処理および開示の適切性と十分性に関して内部統制部門および会計監査人と議論を深めました。加えて、ソニー株式会社とTCL Electronics Holdings Limitedおよびその子会社とのホームエンタテインメント領域における戦略的提携による合弁会社の設立について、会計処理や開示に関する方針および内容を確認しました。
(iii) 未適用の新たな基準書および開示基準への対応
2026年度からの適用が予定されている、サステナビリティ基準委員会が公表したサステナビリティ開示基準に準拠したサステナビリティ開示について、準備状況の報告を受け、ソニーが選択可能な開示方針、ソニーにおける開示情報の収集状況および課題について確認しました。
内部監査体制・状況
当社の内部監査を行う組織としてリスク&コントロール部 (約30名) が設置されています。リスク&コントロール部は、ソニーグループの主要関係会社に設置された内部監査部門と連携の上、グローバルに統制の取れた内部監査活動の遂行を目的として、ソニーグループとしての内部監査方針を定め、グループの内部監査体制の整備・拡充に努めています。リスク&コントロール部および各内部監査部門は、ソニーグループのガバナンスの一翼を担う機能として、独立性と客観性を保持した監査を行うことにより、グループにおける内部統制システムやリスクマネジメントの有効性などの評価を行い、ソニーグループの経営体質の強化・経営能率の増進、企業イメージを含む重要資産の保全ならびに損失の未然防止に寄与しています。
リスク&コントロール部および各内部監査部門は、それぞれ担当する部署・関係会社を対象に、年度初めに行われるリスク評価をベースに、当社のマネジメントあるいは監査委員会からの特命事項も含め、年間の監査計画を立案し、内部監査を実施しています。個別の内部監査は、予め定めた監査手続に則り実施され、監査報告書発行後も、監査結果に基づく改善計画が完了するまでフォローされます。
また、執行側の一機能でありながらも、客観的かつ公正不偏な内部監査を遂行するため、その独立性を担保する仕組みとして、当社のリスク&コントロール部の責任者の任免について、監査委員会の事前同意を要件としています。
その上で、主要関係会社の内部監査部門の責任者の任免については、リスク&コントロール部の責任者による事前同意を要求しています。
リスク&コントロール部は、監査の結果を監査報告書にまとめ、定期的に監査委員会および担当上級役員の双方に対して報告しています。
また、内部監査部門は、会計監査人に内部監査活動 (計画と実績) の状況説明と監査結果の報告を定期的に行っており、内部監査計画の立案時および内部監査を実施する際に適宜、会計監査人が発行した監査報告書を活用しています。
会計監査の状況
当社は、2007年以降、PwC Japan有限責任監査法人との間で監査契約を締結し、会計監査を受けています。2025年度において当社の会計監査業務を執行した、PwC Japan有限責任監査法人の公認会計士の氏名は以下の通りです。
業務を執行した公認会計士の氏名
指定有限責任社員 業務執行社員
石橋武昭※、原田優子※、近藤仁※、高島静枝※
- ※連続して監査関連業務を行った年数については、7年以内であるため記載していません
ソニーの会計監査業務にかかる補助者の構成
公認会計士 37名、その他 136名
税務戦略の方針とガバナンス体制
税務方針
ソニーグループは、高い規範を持って、倫理的かつ誠実に事業活動を行い、納税義務を果たしています。「ソニーグループ行動規範」は、事業活動を行う各国・地域で適用される税法や関連規則および国際税務に関する一般的に認められたルールやガイダンスを遵守することがソニーの基本方針であることを定めています。ソニーは、その業務に関連するこれらの税法と関連規則を、立法趣旨とあわせて理解し、遵守します。
税務ガバナンス体制
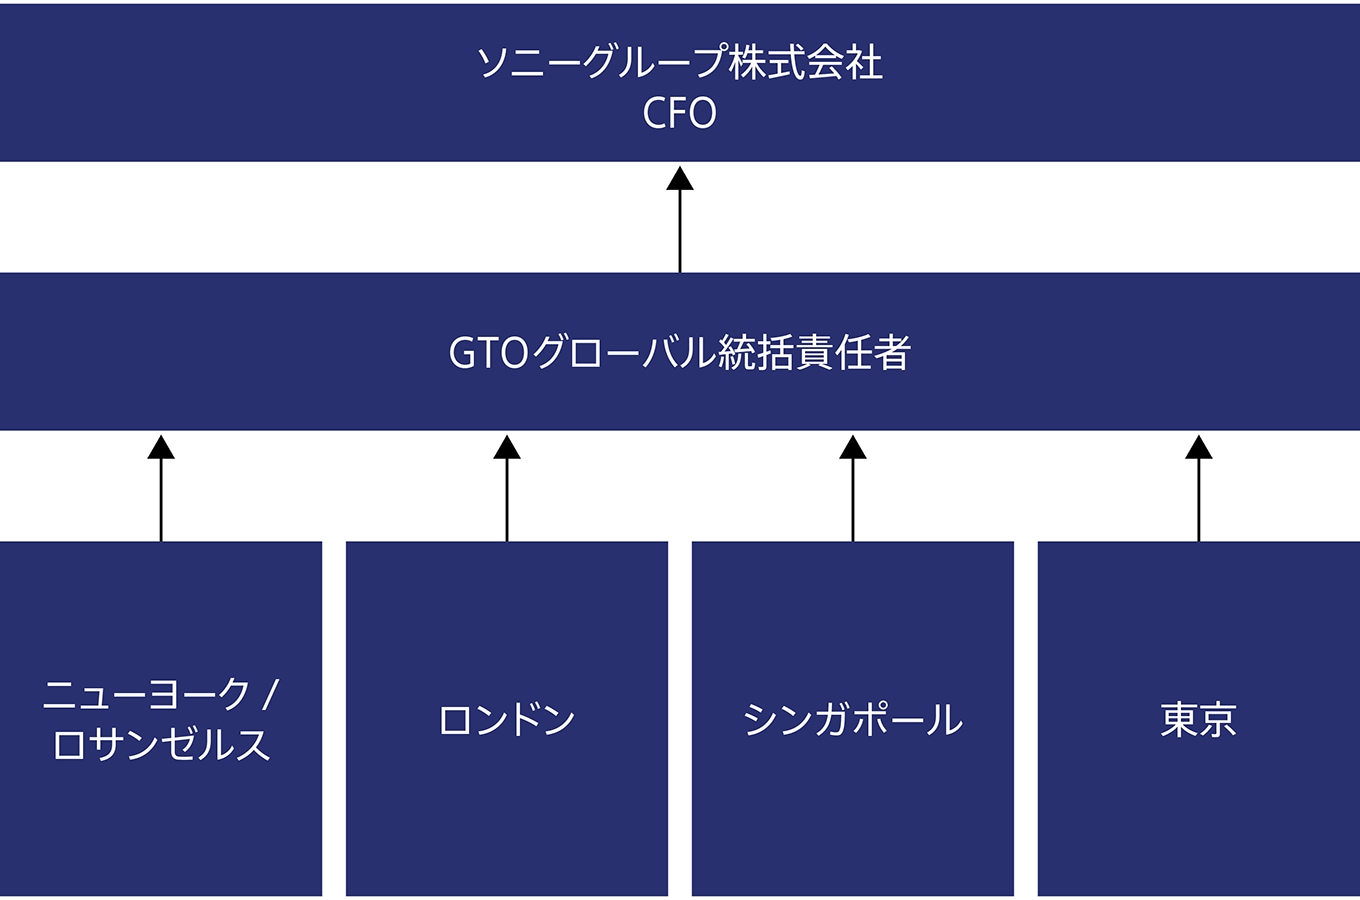
このグローバルな税務方針に基づき、ソニーグループ各社は、ソニーグループ全体の税務を統轄するGlobal Tax Office (以下、「GTO」) のサポートのもと、各社の事業に適用される税法や関連規制を理解し、遵守する責任があります。GTOのグローバル統括責任者は、当社の執行役であるCFOに直接報告しています。税務に関する重要事項については、監査委員会に報告され、必要に応じて、取締役会への報告に含まれます。
GTOは、税務リスクを適切に認識し、管理し、報告するための一連のプロセスおよび統制を導入しています。これには、各社の経理・財務チームとの定期的な情報共有、文書化された業務レビューのプロセス、税務申告書作成およびレビューに携わる社員のための定期的な研修、GTOのグローバル統括責任者への定期的な報告が含まれます。
付加価値税、物品税などの取引税、関税、個人所得税およびその他の税金は、各事業に関連する部門の財務責任者が最終的な責任を負っています。GTOは、これらの部門の財務責任者と密接に連携し、重要な税務リスクまたは誤りを認識した場合には、必要に応じて関連する税務当局とも確認しながら、サポートを提供します。
GTOレポーティングライン
税務プランニングに対する姿勢
ソニーグループは、複雑かつグローバルな環境において多様な事業活動を行っており、税務マネジメントはひとつの重要な要素です。ソニーグループは、事業目的と事業実態に沿って、納税者としての責任を踏まえた適切な税務運営を行っています。ソニーグループは、税法の趣旨に反する、租税回避や利益移転のみを目的とした取引は行いません。税務担当は、事業提案の承認プロセスにおいて、税務面での影響が明確に理解されるよう適切な助言を行います。適用される税法を遵守し、ソニーグループのブランド価値を守るという義務を果たしていきます。
ソニーグループが事業活動を行う国や地域では、その地域への投資の招致などの政策を目的として、一定の所得や費用に対して、特別な所得控除、税額控除、免税などのさまざまな優遇税制が導入されることがあります。当社は、その優遇税制が、関連する基準を満たす全ての納税者にとって幅広く利用可能であり、そのための要件が多様な事業目的と相反しない場合には、株主に対する義務としてそのような優遇税制を活用すべきと考えています。
税務リスク
ソニーグループは、事業の意思決定プロセスを支援するために、専門的かつ入念な分析と判断をもって税務リスクを評価します。また、必要に応じて第三者の専門家の助言を求め、適切と判断される場合には関連する税務当局へ相談し、解釈を求めることがあります。しかし、税法は必ずしもその解釈が明確であるとは限らず、相違が生じることがあります。ソニーグループは、税務処理の妥当性を注視し、事実関係や税法の検討結果に基づき、その処理の妥当性が認められない可能性がより高いと考えられる場合には、然るべき会計基準に則り税金費用を計上しています。
税務当局との関係
ソニーグループは、税務当局に対し真摯に対応し、良好な関係の維持に努めています。税務当局の質問に対する回答の全てにおいて、ソニーグループが理解している事実を誠実かつ正確に説明しています。
透明性
当社は、日本の税法に従って国別報告事項を毎年作成・提出するとともに、ソニーグループが事業活動を行う国や地域の税法に従って事業概況報告事項を作成・提出しています。